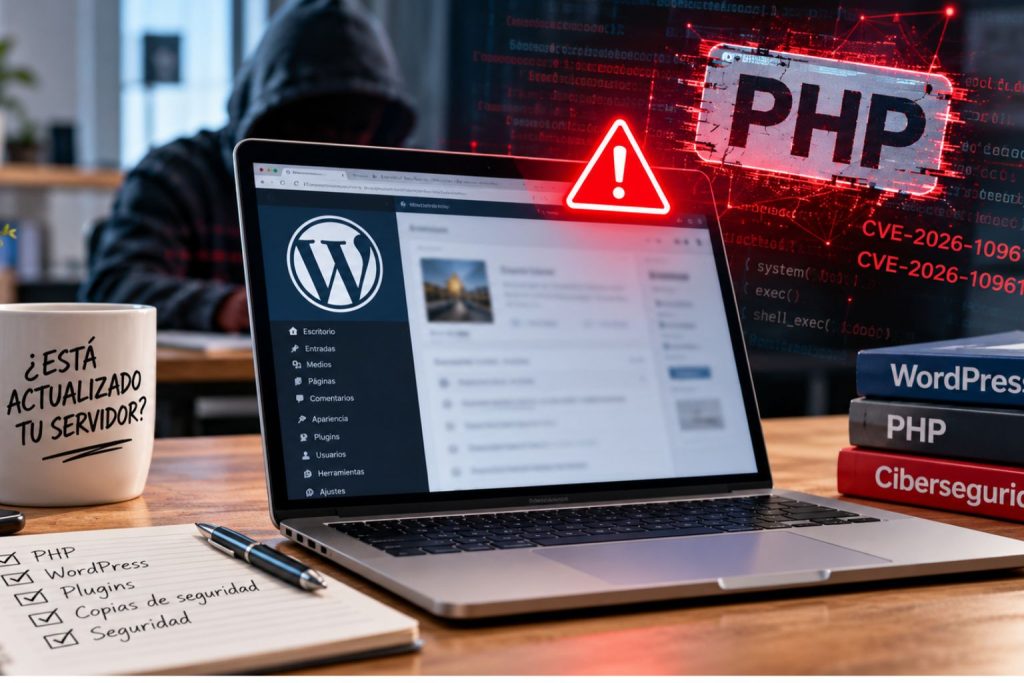
Dos vulnerabilidades críticas en PHP han provocado una alerta internacional y la desconexión preventiva de páginas web. Si tu empresa utiliza WordPress o una aplicación basada en PHP, hay una pregunta que deberías hacer hoy a tu proveedor tecnológico: ¿está actualizado el servidor?
Tener una web y olvidarse de ella hasta que toca cambiar una foto, publicar una noticia o actualizar un precio nunca ha sido una buena idea.
Y las semanas pasadas hemostenido una prueba bastante clara.
Dos vulnerabilidades críticas detectadas en PHP, una de las tecnologías más utilizadas en Internet, han puesto en alerta a organismos de ciberseguridad de medio mundo.
El motivo es serio: bajo determinadas condiciones, un atacante podría conseguir que un servidor vulnerable ejecute código sin necesidad de autenticarse previamente.
Traducido a lenguaje normal: podría intentar entrar sin usuario ni contraseña y obligar al servidor a hacer cosas que no debería.
Por eso la alerta no es precisamente menor.
¿Qué es PHP y por qué debería importarte?
PHP funciona detrás de millones de páginas web.
No lo ves cuando entras en una web, pero está ahí, procesando formularios, consultando bases de datos, gestionando sesiones, mostrando contenidos o conectando distintas partes de una página. Y hay un dato importante: WordPress funciona con PHP.
Eso significa que esta vulnerabilidad no afecta solo a grandes empresas tecnológicas o a servidores extraños que alguien tiene escondidos en un centro de datos. Puede afectar a una web corporativa, una tienda online, una asociación, un medio digital o la página de cualquier pequeña empresa.
Es decir: puede afectar perfectamente a la web de un negocio que lleva años funcionando sin que nadie se haya preguntado qué versión de PHP utiliza.
PHP2Shell: el nombre que está empezando a sonar
Las vulnerabilidades han sido identificadas como CVE-2026-109618 y CVE-2026-109619 y se han agrupado informalmente bajo el nombre «PHP2Shell».
Ambas tienen una gravedad muy elevada. El problema es que podrían permitir ejecución remota de código. Y eso, en ciberseguridad, es de las expresiones que uno preferiría no ver asociadas a su servidor.
Porque si un atacante consigue ejecutar sus propias instrucciones, podría intentar modificar archivos, acceder a información, instalar código malicioso o utilizar ese servidor como punto de entrada para otros sistemas.
En España también se ha activado la alerta
Esto no es una de esas historias que pasan muy lejos y que podemos observar con cierta tranquilidad. El CCN-CERT español ha calificado la alerta como crítica y ha recomendado identificar los sistemas basados en PHP y actualizarlos inmediatamente.
Y si no es posible actualizar, la recomendación llega incluso a plantear el aislamiento temporal de determinados servicios expuestos.
Cuando un organismo de ciberseguridad recomienda algo así, conviene prestarle atención. No porque haya que entrar en pánico. Sino porque probablemente toca actualizar.
¿Significa esto que todas las webs de WordPress están comprometidas?
No. Y conviene decirlo claramente porque en ciberseguridad hay cierta afición a convertir cualquier vulnerabilidad en el apocalipsis digital del día.
Que exista un fallo grave no significa que todas las webs que utilizan esa tecnología hayan sido atacadas. Significa que determinadas versiones pueden ser vulnerables y que conviene actualizar cuanto antes.
Tampoco significa que WordPress sea el problema. El fallo está en PHP. Pero como WordPress depende de PHP, muchas webs pueden verse afectadas si el servidor utiliza una versión vulnerable.
La pregunta que deberías hacer hoy a tu proveedor
Si tienes una web en WordPress, probablemente no necesitas aprender PHP esta tarde.
Ni convertirte en administrador de sistemas. Ni empezar a tocar configuraciones que no entiendes. Solo necesitas saber quién mantiene tu web y hacerle una pregunta muy sencilla:
«¿Nuestra web está afectada por PHP2Shell y el servidor ya está actualizado?» Con eso basta para empezar. Si la respuesta es clara y está todo actualizado, perfecto. Si la respuesta es «no sabemos», quizá haya que empezar a hacerse más preguntas.
Tener una web no significa que esté mantenida
Aquí aparece uno de los problemas más habituales en pequeñas empresas.
Se paga por crear una web. La web funciona. Y a partir de ahí se da por hecho que seguirá funcionando para siempre. Pero una página web no es un cartel colocado en una pared.
Tiene WordPress, plugins, plantillas, bases de datos, servidores, cuentas de usuario, librerías y versiones de software que necesitan mantenimiento. Todo eso envejece. Y algunas partes dejan de recibir soporte.
Una web puede seguir viéndose perfectamente y, al mismo tiempo, estar funcionando con tecnología desactualizada. Ese es precisamente el problema. Lo que «funciona» no siempre está «seguro».
Actualizar puede ser incómodo, pero no actualizar puede salir bastante peor
Hay otro escenario muy habitual. La empresa descubre que utiliza una versión antigua de PHP. Su proveedor intenta actualizarla.
Y de repente algún plugin deja de funcionar, la plantilla da errores o aparece código antiguo incompatible. Entonces surge la tentación:
«Mejor lo dejamos como estaba». Mala idea.
Si actualizar rompe la web, el problema no es la actualización. El problema es que la web lleva demasiado tiempo sin mantenerse correctamente.
Lo razonable es realizar una copia de seguridad, probar la actualización y corregir los elementos incompatibles. Mantener indefinidamente un sistema vulnerable porque actualizarlo resulta incómodo no es precisamente una estrategia de ciberseguridad. Es aplazar el problema.
La inteligencia artificial también está detrás de esta historia
Esta vulnerabilidad tiene además un elemento especialmente interesante. La inteligencia artificial no aparece como responsable del ataque.
Aparece como herramienta para descubrir el problema. Investigadores utilizaron modelos de IA para analizar grandes cantidades de código y detectar vulnerabilidades que llevaban años ocultas.
Y eso cambia bastante las reglas del juego.
Hasta ahora, encontrar fallos complejos podía requerir mucho tiempo, conocimiento especializado y revisión manual. La IA puede ayudar a acelerar enormemente ese trabajo.
Eso es una gran noticia para los equipos de seguridad. Pero tiene otra lectura.
Si la IA puede encontrar vulnerabilidades, también puede acelerar los ataques
La misma tecnología que ayuda a localizar un fallo puede ayudar a entenderlo más rápido.
Puede analizar código. Puede generar pruebas. Puede automatizar tareas. Puede reducir el tiempo necesario para pasar de «se ha publicado una vulnerabilidad» a «alguien está intentando explotarla».
Eso significa que las empresas pueden tener cada vez menos margen para actualizar. Antes podía existir cierto periodo de tiempo entre la publicación de una vulnerabilidad y su explotación masiva.
Ese margen puede hacerse cada vez más pequeño. Y eso convierte la gestión de actualizaciones en algo mucho más importante de lo que suele parecer.
Actualizar PHP no significa que todo esté resuelto
Aquí hay otro matiz importante. Si una vulnerabilidad ya ha sido explotada, instalar el parche no borra lo ocurrido anteriormente.
El atacante podría haber creado usuarios. Podría haber modificado archivos. Podría haber instalado una puerta trasera. Podría haber accedido a información.
Actualizar evita que el mismo fallo siga abierto. Pero no elimina necesariamente lo que alguien haya hecho antes.
Por eso, si existen indicios de actividad sospechosa, no basta con actualizar y cerrar el portátil satisfechos. Hay que revisar registros, accesos, cuentas, archivos modificados y posibles comportamientos extraños.
¿Y qué pasa con los datos personales?
Si una web afectada almacena datos personales y existe una brecha de seguridad, el problema puede ir más allá de la parte técnica.
Dependiendo del incidente, puede ser necesario valorar las obligaciones derivadas del Reglamento General de Protección de Datos.
No todos los ataques implican automáticamente una notificación.
Pero si existe riesgo para los derechos y libertades de las personas, habrá que analizarlo. Por eso conviene que la respuesta ante un incidente no se limite al informático que mantiene la web.
En algunos casos tendrán que intervenir también responsables de protección de datos, asesores jurídicos y, si existe, la aseguradora de ciberriesgo.
El seguro ciber también entra en escena
Una vulnerabilidad masiva como esta es precisamente uno de los escenarios que más preocupan a las aseguradoras de ciberriesgo.
Un único fallo tecnológico puede afectar al mismo tiempo a miles de empresas.
Dependiendo de la póliza, pueden existir coberturas relacionadas con análisis forense, restauración de sistemas, interrupción del negocio, responsabilidad frente a terceros, gestión de incidentes o pérdida de información.
Pero conviene evitar una idea bastante peligrosa:
«Tengo seguro ciber, así que ya estoy cubierto».
No funciona así. Una póliza no sustituye al mantenimiento. Ni a las actualizaciones. Ni a las copias de seguridad. Ni a la gestión de accesos.
Las aseguradoras cada vez preguntan más por estas medidas porque forman parte del riesgo que están asumiendo. Y mantener software obsoleto durante años puede complicar bastante una reclamación.
WordPress no es inseguro por definición
Cada vez que aparece una vulnerabilidad importante relacionada con WordPress, PHP o algún plugin popular surge el mismo comentario:
«WordPress no es seguro».
Es una simplificación. WordPress es una de las plataformas más utilizadas del mundo. Y precisamente por eso también es una de las más atacadas.
El verdadero problema suele estar en otra parte:
plugins abandonados;
plantillas sin actualizar;
contraseñas débiles;
cuentas antiguas;
copias de seguridad inexistentes;
servidores desactualizados;
y webs que nadie mantiene desde hace años.
La herramienta importa.
Pero cómo se mantiene importa bastante más.
Lo que debería revisar cualquier empresa con una web
Si tu empresa tiene una página corporativa, tienda online o aplicación web, conviene confirmar algunas cuestiones básicas.
Quién gestiona las actualizaciones.
Qué versión de PHP utiliza.
Si WordPress está actualizado.
Si los plugins siguen teniendo soporte.
Si existen copias de seguridad recientes.
Si hay cuentas de usuario que ya no deberían existir.
Y si alguien revisa regularmente posibles vulnerabilidades. No hace falta convertirse en experto en ciberseguridad. Hace falta saber quién es responsable.
Que no es exactamente lo mismo.
Una web también forma parte del negocio
Muchas empresas siguen tratando su página web como una herramienta secundaria.
Hasta que deja de funcionar. Hasta que alguien modifica el contenido. Hasta que se filtran datos. Hasta que Google muestra una advertencia de seguridad.
O hasta que una vulnerabilidad obliga a desconectarla.
En ese momento se descubre que la web no era solo marketing. Era parte del negocio. Y como cualquier parte del negocio, necesita mantenimiento.
La IA está acelerando una carrera que ya había empezado
PHP2Shell deja una conclusión interesante. La inteligencia artificial va a ayudar a descubrir más vulnerabilidades.
Eso es bueno. Permitirá detectar fallos que antes podían permanecer ocultos durante años.
Pero los atacantes también utilizarán estas herramientas. Eso significa que el tiempo entre el descubrimiento de un fallo y los primeros intentos de explotarlo probablemente seguirá reduciéndose.
Y las empresas tendrán que reaccionar más rápido.
Actualizar.
Revisar.
Comprobar.
Tener copias.
Saber quién gestiona cada cosa.
No parece especialmente revolucionario. Pero suele ser bastante más eficaz que cualquier solución milagrosa de ciberseguridad.
Si tu empresa utiliza WordPress o cualquier aplicación basada en PHP, hoy merece la pena hacer una pregunta muy sencilla:
¿Tenemos el servidor actualizado?
Y sería conveniente que alguien pudiera responder con seguridad.

Escribir un comentario
Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con*